Email JavaScript : simplicité côté client ou sécurité d’un backend sans identifiants exposés ?
Envoyer un email avec JavaScript ne signifie pas forcément que le navigateur expédie lui-même le message. Selon la méthode choisie, il peut ouvrir le logiciel de messagerie de l’utilisateur, déclencher un modèle auprès d’un service tiers ou transmettre les données à un serveur. Ce choix détermine la sécurité, le contrôle du formulaire et la capacité à faire évoluer l’application en production.
Ce que JavaScript peut réellement faire depuis un navigateur
Le JavaScript exécuté côté client ne doit pas être confondu avec un serveur de messagerie. Un navigateur n’est pas conçu pour conserver des secrets SMTP ni pour ouvrir librement les connexions nécessaires à l’envoi d’emails. Il peut en revanche déclencher une action : ouvrir un lien mailto:, appeler une API, transmettre un formulaire à un backend ou solliciter un service comme EmailJS.
Quiz : Envoyer un email avec JavaScript
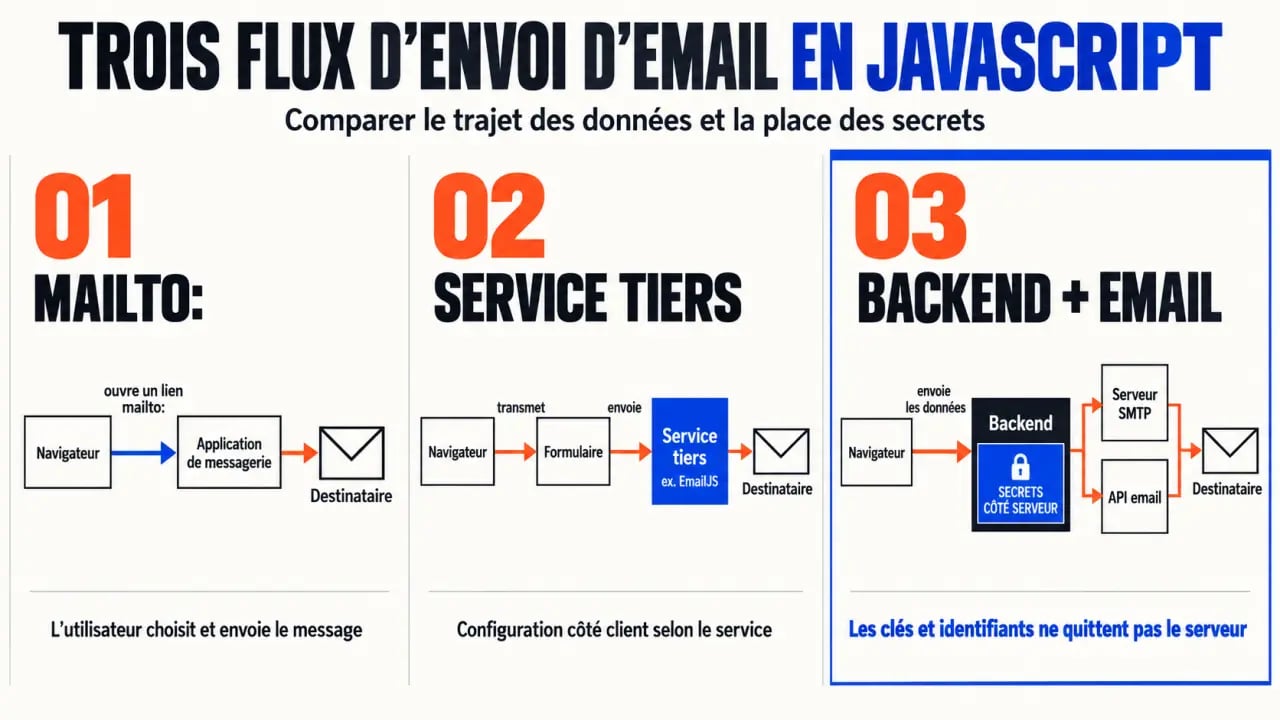
La distinction est importante. Avec mailto:, l’utilisateur reste l’expéditeur et valide l’envoi dans son application de messagerie. Avec EmailJS, le front-end demande à un intermédiaire d’utiliser un service de messagerie configuré. Avec un backend, votre serveur reçoit, contrôle et envoie les données via SMTP ou une API email. Plus vous avez besoin de fiabilité, de confidentialité et de logique métier, plus l’envoi doit être géré côté serveur.
Les solutions d’email JavaScript à comparer avant de coder
| Méthode | Backend requis | Atout principal | Limite majeure | Usage adapté |
|---|---|---|---|---|
| mailto: | Non | Installation immédiate | L’utilisateur doit avoir une messagerie configurée | Lien de contact simple |
| SMTP.js | Non en apparence | Appel Email.send() et pièces jointes possibles | Risque élevé si les identifiants sont visibles | Prototype contrôlé |
| EmailJS | Non | Modèles et authentification gérés par le service | Dépendance à un prestataire et à sa configuration | Formulaire front-end sans serveur |
| Backend SMTP ou API email | Oui | Contrôle, validation et sécurité | Développement et maintenance supplémentaires | Application en production |
mailto: pour ouvrir une messagerie, pas pour automatiser un envoi
Un lien mailto: ouvre le fournisseur de messagerie par défaut et peut préremplir le destinataire, le sujet et le corps du message. C’est une solution adaptée lorsqu’un visiteur doit pouvoir vous contacter sans formulaire traité par votre site. Par exemple, un lien peut contenir mailto:contact@exemple.fr?subject=Demande%20de%20contact&body=Bonjour%2C. Les espaces et les caractères spéciaux doivent être encodés dans l’URL.
Cette méthode ne garantit ni l’ouverture d’un client email fonctionnel ni la réception du message. Elle ne permet pas non plus de suivre précisément les erreurs, de filtrer les contenus ou de joindre un fichier sélectionné dans un formulaire. Elle convient à une demande ponctuelle, pas à un processus de contact central pour une activité professionnelle.
SMTP.js : pratique en démonstration, délicat en accès public
SMTP.js s’intègre avec son script externe, notamment via l’URL /v3/smtp.js, puis appelle Email.send() avec des paramètres tels que Host, Username, Password, To, From, Subject et Body. La bibliothèque peut aussi gérer un callback de résultat et des pièces jointes avec la propriété Attachments.
Le problème vient surtout de l’endroit où s’exécute le code. Tout secret placé dans le JavaScript livré au navigateur peut être consulté, copié ou réutilisé. Un SecureToken fourni par Elastic Email évite d’inscrire directement un mot de passe SMTP dans le script, mais il ne transforme pas un formulaire public en canal totalement sûr. Il faut encore limiter ce qui peut être envoyé et surveiller les abus.
Configurer EmailJS pour un formulaire sans backend
EmailJS offre un compromis adapté à un site vitrine ou à une application front-end qui ne dispose pas de serveur applicatif. Le principe repose sur trois éléments : créer un compte, connecter un service de messagerie, puis créer un modèle d’email. Le modèle définit notamment le destinataire, le sujet, le contenu et, selon la configuration, les pièces jointes. Le navigateur envoie alors des variables prévues par ce modèle, plutôt qu’un accès SMTP direct.
Un exemple de déclenchement à adapter
Après avoir chargé le SDK EmailJS et récupéré vos identifiants de configuration, récupérez les champs du formulaire puis appelez le service. La logique JavaScript peut suivre cette forme : emailjs.send('SERVICE_ID', 'TEMPLATE_ID', { from_name: nom, reply_to: email, message: message }, 'PUBLIC_KEY').then(succes, erreur);. Affichez un message de confirmation uniquement dans la fonction de succès et réactivez le bouton dans tous les cas, y compris après une erreur.
Un modèle bien conçu impose une structure au message sortant. Au lieu de laisser chaque visiteur fabriquer librement le contenu envoyé, il définit des champs, une destination et un format stable. Cette contrainte facilite la lecture en boîte de réception, le tri des demandes et la limitation des usages détournés du formulaire.
Prévoir les abus dès la mise en ligne
Un formulaire exposé au public attire les spambots, même lorsque l’envoi passe par un service tiers. Combinez une liste blanche d’origine, des limites basées sur l’adresse IP lorsque le service le permet, un reCAPTCHA ou un mécanisme équivalent, ainsi qu’un champ leurre invisible pour les robots. Limitez aussi la longueur des champs et refusez les envois trop rapprochés. Ces mesures protègent votre quota, la réputation de votre domaine et celle de votre expéditeur.
Valider une adresse email : confort côté client, contrôle côté serveur
Commencez par le HTML avec un champ input type="email" et l’attribut required. Le navigateur signale ainsi les erreurs de format les plus évidentes avant la soumission. En JavaScript, une regex simple peut compléter cette vérification, par exemple : /^[^\s@]+@[^\s@]+\.[^\s@]+$/. Elle vérifie une structure minimale : une partie locale, une arobase, un domaine et une extension.
Envoyer un formulaire avec EmailJS — Découvrez comment collecter automatiquement les champs d’un formulaire et les transmettre à un modèle EmailJS pour envoyer ses données.
Une expression plus restrictive peut imposer une extension d’au moins deux lettres avec {2,}, mais aucune regex ne prouve que l’adresse existe, qu’elle appartient au visiteur ou qu’elle accepte les messages. La validation JavaScript peut surtout être contournée : un utilisateur peut modifier les données envoyées ou appeler directement votre endpoint.
Si vous disposez d’un backend PHP, la validation définitive doit être effectuée côté serveur, par exemple avec filter_var($email, FILTER_VALIDATE_EMAIL). Validez aussi le nom, le message, les limites de longueur et le contexte de la demande. Les données reçues du navigateur ne sont fiables qu’après ces contrôles.
Choisir une architecture durable pour vos envois
Choisissez mailto: si votre besoin se résume à proposer une adresse de contact et si l’absence de suivi ne pose pas de problème. Préférez EmailJS pour un formulaire simple sans backend, avec un modèle strict et des protections anti-spam. SMTP.js peut servir à comprendre le mécanisme ou à tester un flux, mais évitez d’y exposer des identifiants SMTP sur une page publique.
Pour une application métier, des notifications transactionnelles, des volumes significatifs ou des pièces jointes sensibles, utilisez un backend avec SMTP ou une API email telle que celles proposées par Mailtrap, SendGrid ou Mandrill. Le serveur peut authentifier l’utilisateur, journaliser les erreurs, appliquer une limitation de débit, contrôler les destinataires et relancer un envoi échoué.
Enfin, la délivrabilité ne dépend pas du JavaScript seul. Un domaine correctement authentifié, des enregistrements SPF, DKIM et DMARC, un expéditeur cohérent et un contenu non abusif contribuent à éviter les messages indésirables. Un formulaire réussi n’est donc pas seulement celui qui affiche « message envoyé » : c’est celui dont l’email arrive au bon endroit, sans exposer votre infrastructure.